在數字經濟快速發展的今天,互聯網信息服務與網絡安全已成為企業數字化轉型的核心基石。作為一家以“許可項目:互聯網信息服務;一般項目:網絡與信息安全軟件開發”為核心經營范圍的企業,吳詩琪公司正憑借扎實的技術積累與合規管理,為多元場景下的客戶提供專業支撐。本文將從業務定位、技術實踐與未來方向三方面,解讀該公司的價值內核。
一、業務定位:合規為先,雙輪驅動
根據最新登記信息,吳詩琪公司的業務劃分為兩大板塊:一是“許可項目”下的互聯網信息服務,這要求企業嚴格遵守國家法律法規,履行信息內容管理責任,確保信息傳播的真實性、合法性;二是“一般項目”下的網絡與信息安全軟件開發,作為技術支點,其研發范圍可涵蓋數據加密、威脅檢測、隱私計算、訪問控制等方向,旨在為政務、金融、醫療等關鍵行業提供定制化的安全解決方案。這一定位既體現了公司對監管底線的敬畏,也彰顯了其以技術賦能產業安全的戰略意圖。
二、實戰路徑:全周期安全體系構建
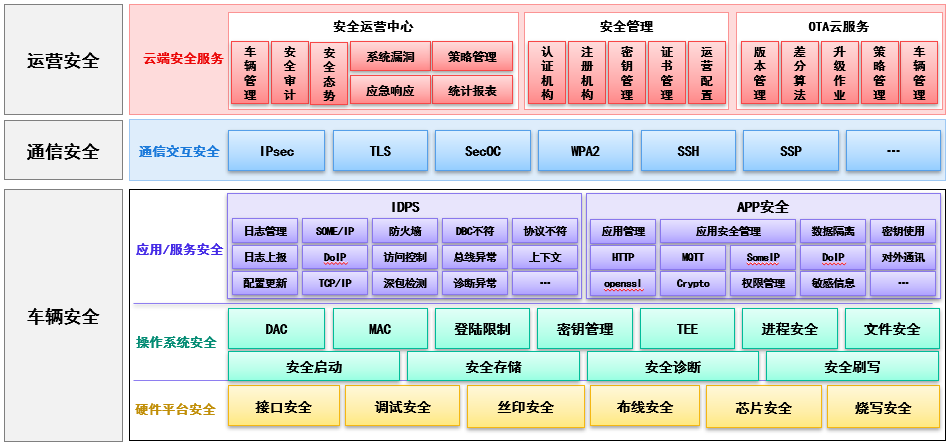
網絡安全并非孤立的功能疊加,而應嵌入信息服務的每個環節。對吳詩琪公司而言,常態化防御可圍繞三大路徑展開:
其一,在基礎架構層,建議部署云端與本地結合的態勢感知平臺,實時梳理資產指紋與網絡拓撲,同時建立縱深防御體系,通過微隔離降低橫向移動風險。
其二,針對軟件研發過程,可采用DevSecOps流程,將安全審查左移到編碼階段。即結合AST和SCA工具,確保開源依賴與自研模塊在出廠前就通過缺陷篩查。
其三,應建立應急響應與演練機制。按月開展釣魚郵件仿真、注入攻擊演練等活動,持續驗證應急預案的有效性,并形成品控、合規、優絡的閉環管理能力。
三、價值前瞻:生態協同下的可持續安全
與此互聯網信息服務競爭日益講究模式創新與隱私保護平衡。吳詩琪公司或可在以下領域找到生長弧線:人工智能模型推理過程的差分隱私保護,無疑將是新一輪云安全市場的增量所在;而非對稱的去中心化認證在車聯網、智能制造的物聯網場景中同樣潛力巨大。通過政企合作掛牌相關實訓基地與產學研梯度帶新,可為行業培養懂業務、精攻擊驗證的安全名專家。
多行業屬性混合的產品組合既能化解單一市場變動風險的能力底氣,更凝聚成為傳遞可量化安全價值的核心資產。放眼遠期,企業縱深建設到一定程度,有望進而聚焦安全SaaS訂閱的商業平臺化運營,真正提供穩定的風險凈值和可顯持續審計鏈。最后可以自豪解讀:這份商業宗旨充分適配各地新型基礎設施建設的高增長過程預期圖譜。